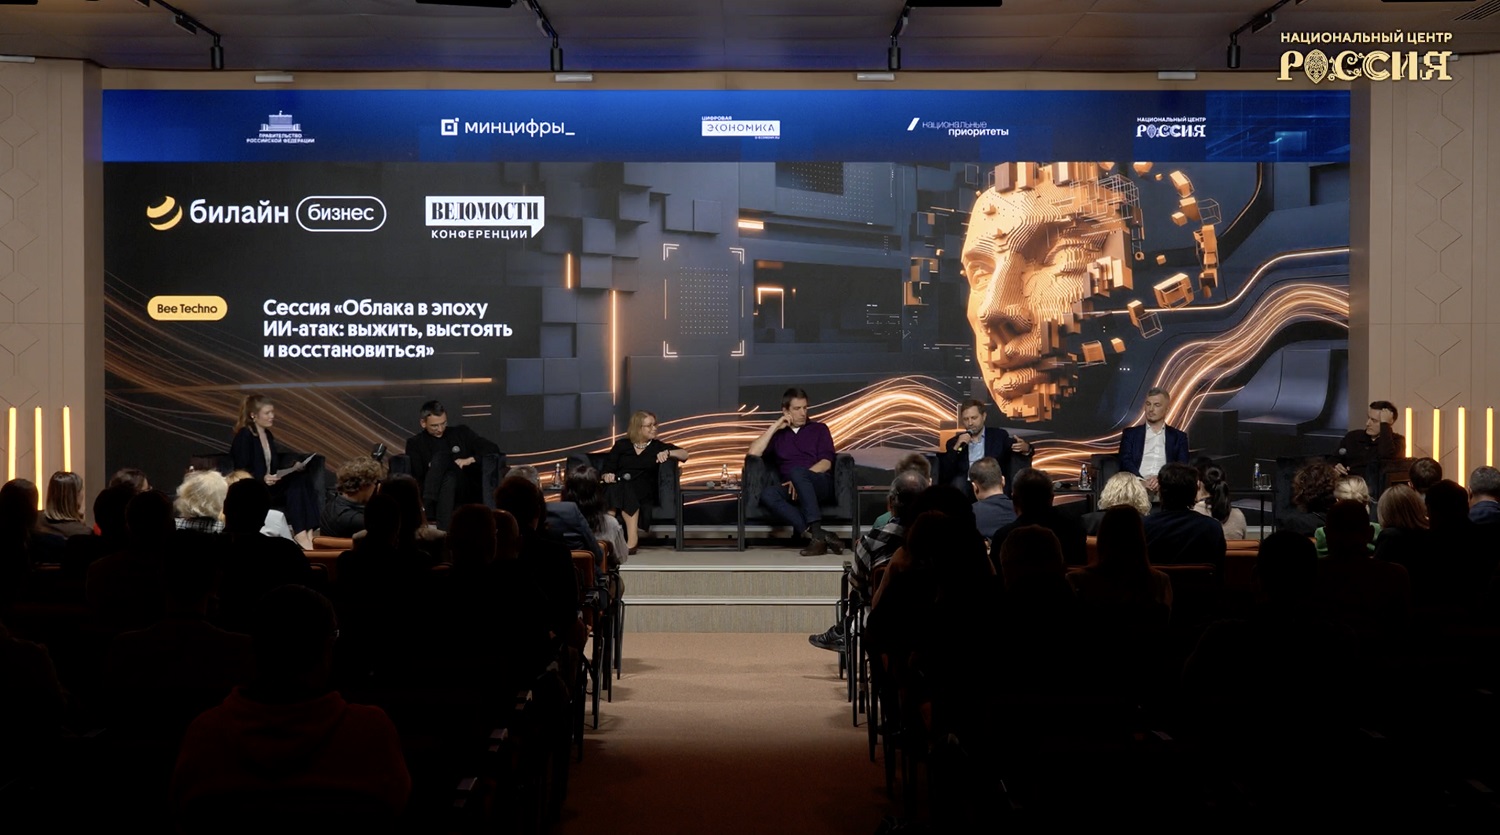
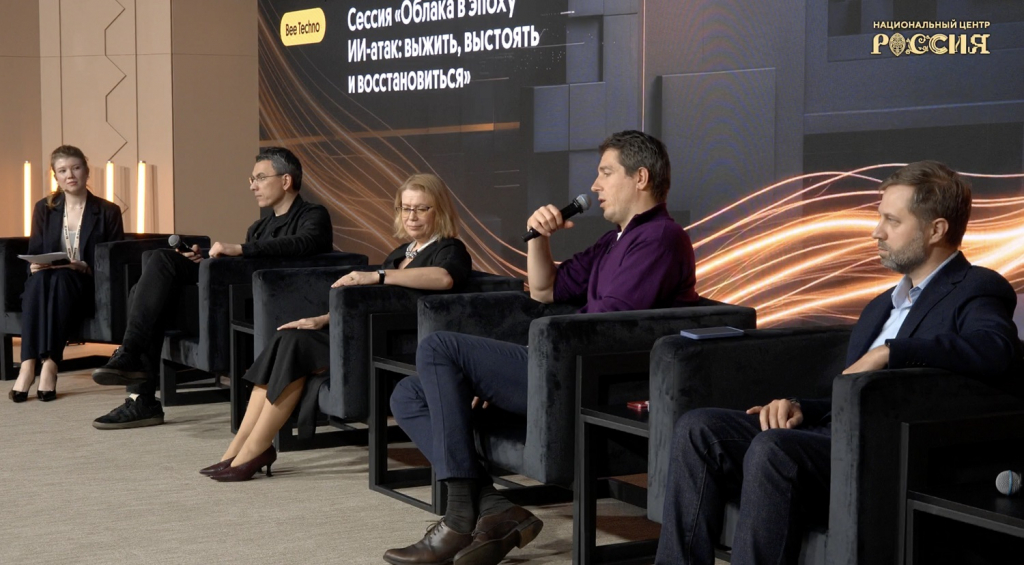
7 октября на форуме «Цифровые решения» прошла сессия «Облака в эпоху ИИ-атак: выжить, выстоять и восстановиться». Руководители крупнейших облачных провайдеров, вендоров и корпоративных служб информационной безопасности обсудили, как искусственный интеллект меняет баланс сил между атакующими и защитниками и какую роль в непрерывности бизнеса играет облачная инфраструктура.
По оценке участников, ИИ дал заметное преимущество атакующей стороне: автоматизация удешевляет взлом, ускоряет атаки и делает мишенью компании любого масштаба, от финтеха до ритейла и промышленности. Поэтому на первый план выходит способность компании быстро восстановить сервисы и данные после инцидента, за часы и без отстраивания инфраструктуры с нуля. Облачная модель и безопасность как сервис в этой логике становятся одним из ключевых условий выживания бизнеса.
Андрей Зотов, генеральный директор Beeline Cloud:
«Генеративный искусственный интеллект сделал инструменты для хакерских атак доступнее для самого широкого круга людей. По нашей аналитике, атаки стали проще, но при этом разрушительнее: больше трёх четвертей из них сегодня нацелены на уничтожение данных компании, хотя раньше злоумышленники чаще шифровали или похищали информацию. Многие компании задумываются о восстановлении, когда атака уже произошла, и в этот момент вернуть данные бывает крайне сложно или вовсе невозможно. Восстановление начинается задолго до атаки, иногда за год, поэтому киберустойчивость должна быть заложена в дизайн всех информационных систем».
По словам Андрея Зотова, в новых условиях компаниям стоит сосредоточиться на трёх вещах. Первая — хранить резервные копии изолированно, на защищённых мощностях отдельно от основной инфраструктуры: многие компании до сих пор этого не делают, хотя именно это создает саму возможность восстановления. Вторая — подкреплять бэкапы планами восстановления и регулярными практическими учениями. Третья — использовать ИИ для раннего выявления аномалий.
«Когда мы вместе с клиентами переходим к восстановлению данных на практике, часто выясняется, что где-то что-то не задокументировано, появились новые системы, поменялись связи. План, который отлично выглядел на бумаге, в реальности не срабатывает, и время восстановления растёт. Искусственный интеллект помогает заранее находить аномалии и предупреждать атаки, хотя это возможно не всегда. Но решение о действиях по восстановлению в итоге остаётся за человеком», — отметил глава Beeline Cloud.
Анна Кулашова, вице-президент по развитию бизнеса в России и странах СНГ «Лаборатории Касперского», напомнила о принципе нулевого доверия, при котором компания всегда исходит из того, что её уже взломали. По её словам, ИИ добавляет атакам скорость и массовость, и отвечать на это нужно тем же: «На массовые и быстрые атаки нужно отвечать такой же массовостью и превентивным обнаружением с помощью инструментов ИИ. При этом защита систем искусственного интеллекта должна быть корректно встроена в общую архитектуру кибербезопасности».
Евгений Сидоров, директор по информационной безопасности Yandex Cloud, предложил разделять атаки с помощью ИИ и атаки на системы, которые сами используют ИИ: «Защитникам нужно действовать с двух сторон: внедрять превентивные меры и встраивать искусственный интеллект в собственные инструменты защиты. Например, мы внедрили агентскую систему для анализа кода и аудитов безопасности, и скорость аудитов выросла в шесть раз». Отдельной задачей он назвал защиту ИИ-агентов, которые создают новую поверхность атаки.
Дмитрий Лазаренко, бизнес-лидер направления «Облачная платформа» VK Tech, предложил относиться к агентам как к нанятым сотрудникам: у каждого должны быть паспорт, пропуск, руководитель и возможность его «уволить». «Полностью доверять агенту нельзя. Проверять его работу должны другая модель и другой агент, а резервные копии нужно хранить независимо от основного агента. Мы встроили в продукт неудаляемые бэкапы: даже системный администратор с максимальными привилегиями не сможет удалить их до определенного момента времени», — рассказал он.
Михаил Лобоцкий, генеральный director Cloud.ru, отметил, что после выхода новых моделей в начале года внедрение ИИ перешло из стадии пилотов в промышленную: «Для бизнеса разработки это уже вопрос выживания, и главный фактор здесь — скорость. Но перестроить процесс — это полдела. Без подхода Secure by Design, когда безопасность закладывается с самого начала, потом чинить может быть уже поздно».
Алексей Черномазов, директор по информационной безопасности компании «Лемана ПРО», рассказал о взгляде заказчика: «Уже сейчас с помощью облачных технологий и ИИ можно смоделировать свои бизнес-процессы и ИТ-ландшафт, пусть даже в миниатюре. Если атака окажется успешной и всё остановится, бизнес можно будет быстро развернуть из модели, на которой компания уже потренировалась, и запустить его хотя бы в минимальном режиме».
Модератором сессии выступила Анна Устинова, редактор отдела «Технологии и телекоммуникации» делового издания «Ведомости».
Полная запись трансляции доступна по ссылке.